Kibi API
Bijgewerkt op Leestijd: 3 min
Op deze pagina
De Kibi REST API maakt het mogelijk voor externe toepassingen, AI-assistenten en automatisering om toegang te krijgen tot Kibi Connect-gegevens. Via de API kunnen inhoud worden gelezen en geschreven - van wiki-pagina's tot nieuwsberichten, taken en kalenderitems.
API-toegang activeren#
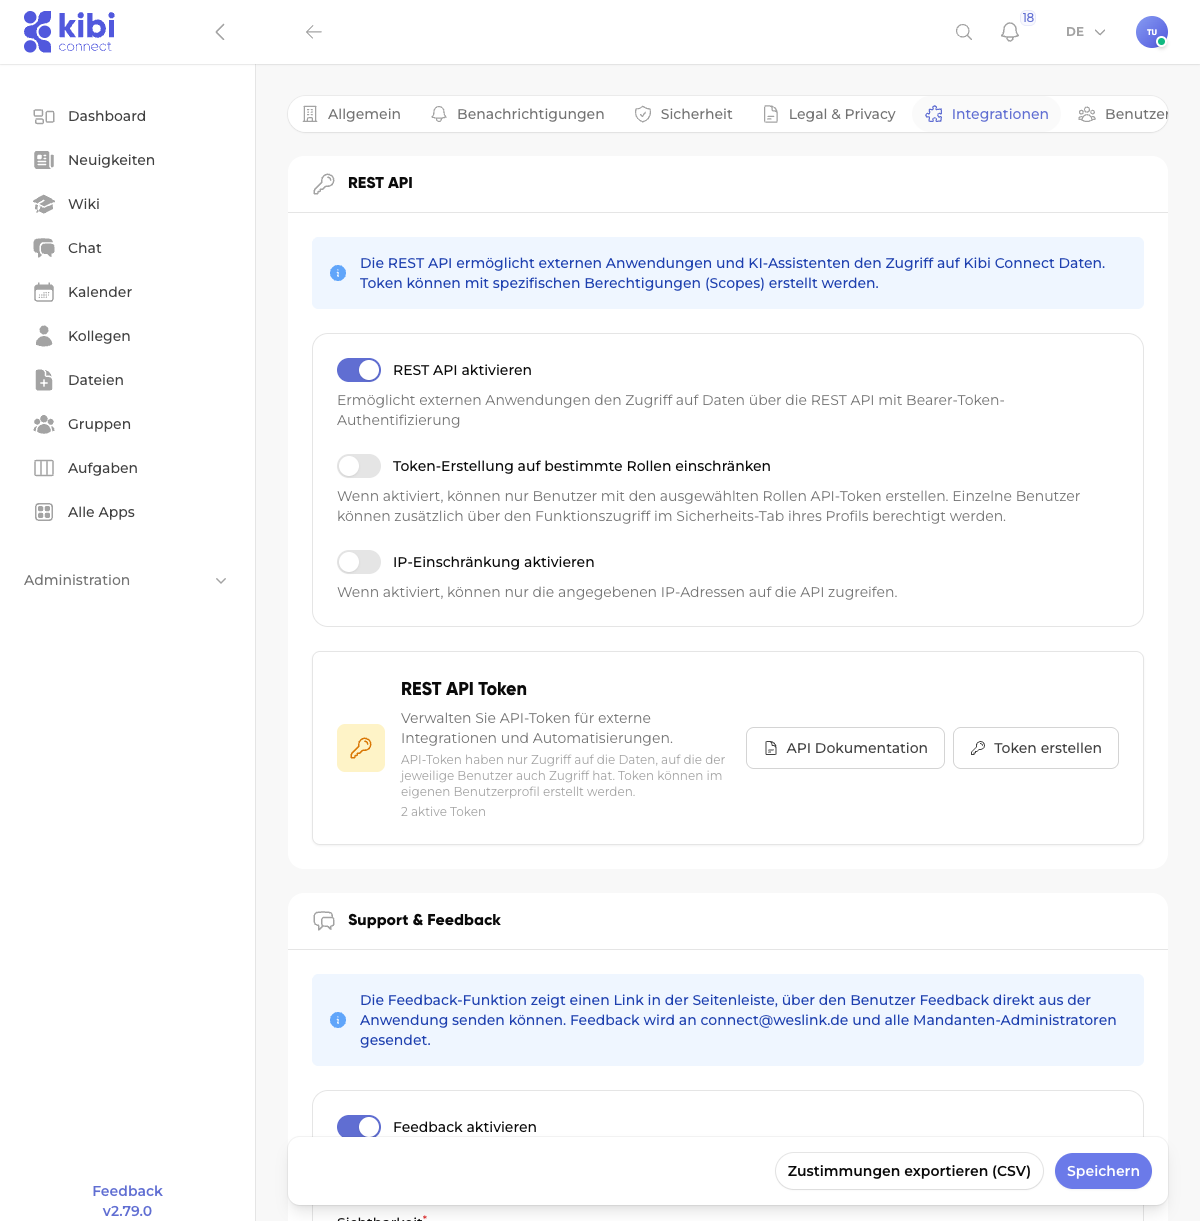
De REST API moet eerst worden geactiveerd door een systeembeheerder. De instelling bevindt zich onder:
Instellingen → Integraties → REST API
Hier zijn de volgende opties beschikbaar:
-
REST API activeren
Schakelt de API-interface in of uit.
-
Token-creatie beperken tot specifieke rollen
Als geactiveerd, kunnen alleen gebruikers met de geselecteerde rollen API-tokens aanmaken. Afzonderlijke gebruikers kunnen aanvullend worden geautoriseerd via de functietoegang in het beveiligingstabblad van hun profiel.
-
IP-beperking activeren
Als geactiveerd, kunnen alleen de opgegeven IP-adressen toegang krijgen tot de API. Dit is een extra beveiligingslaag.
API-token aanmaken#
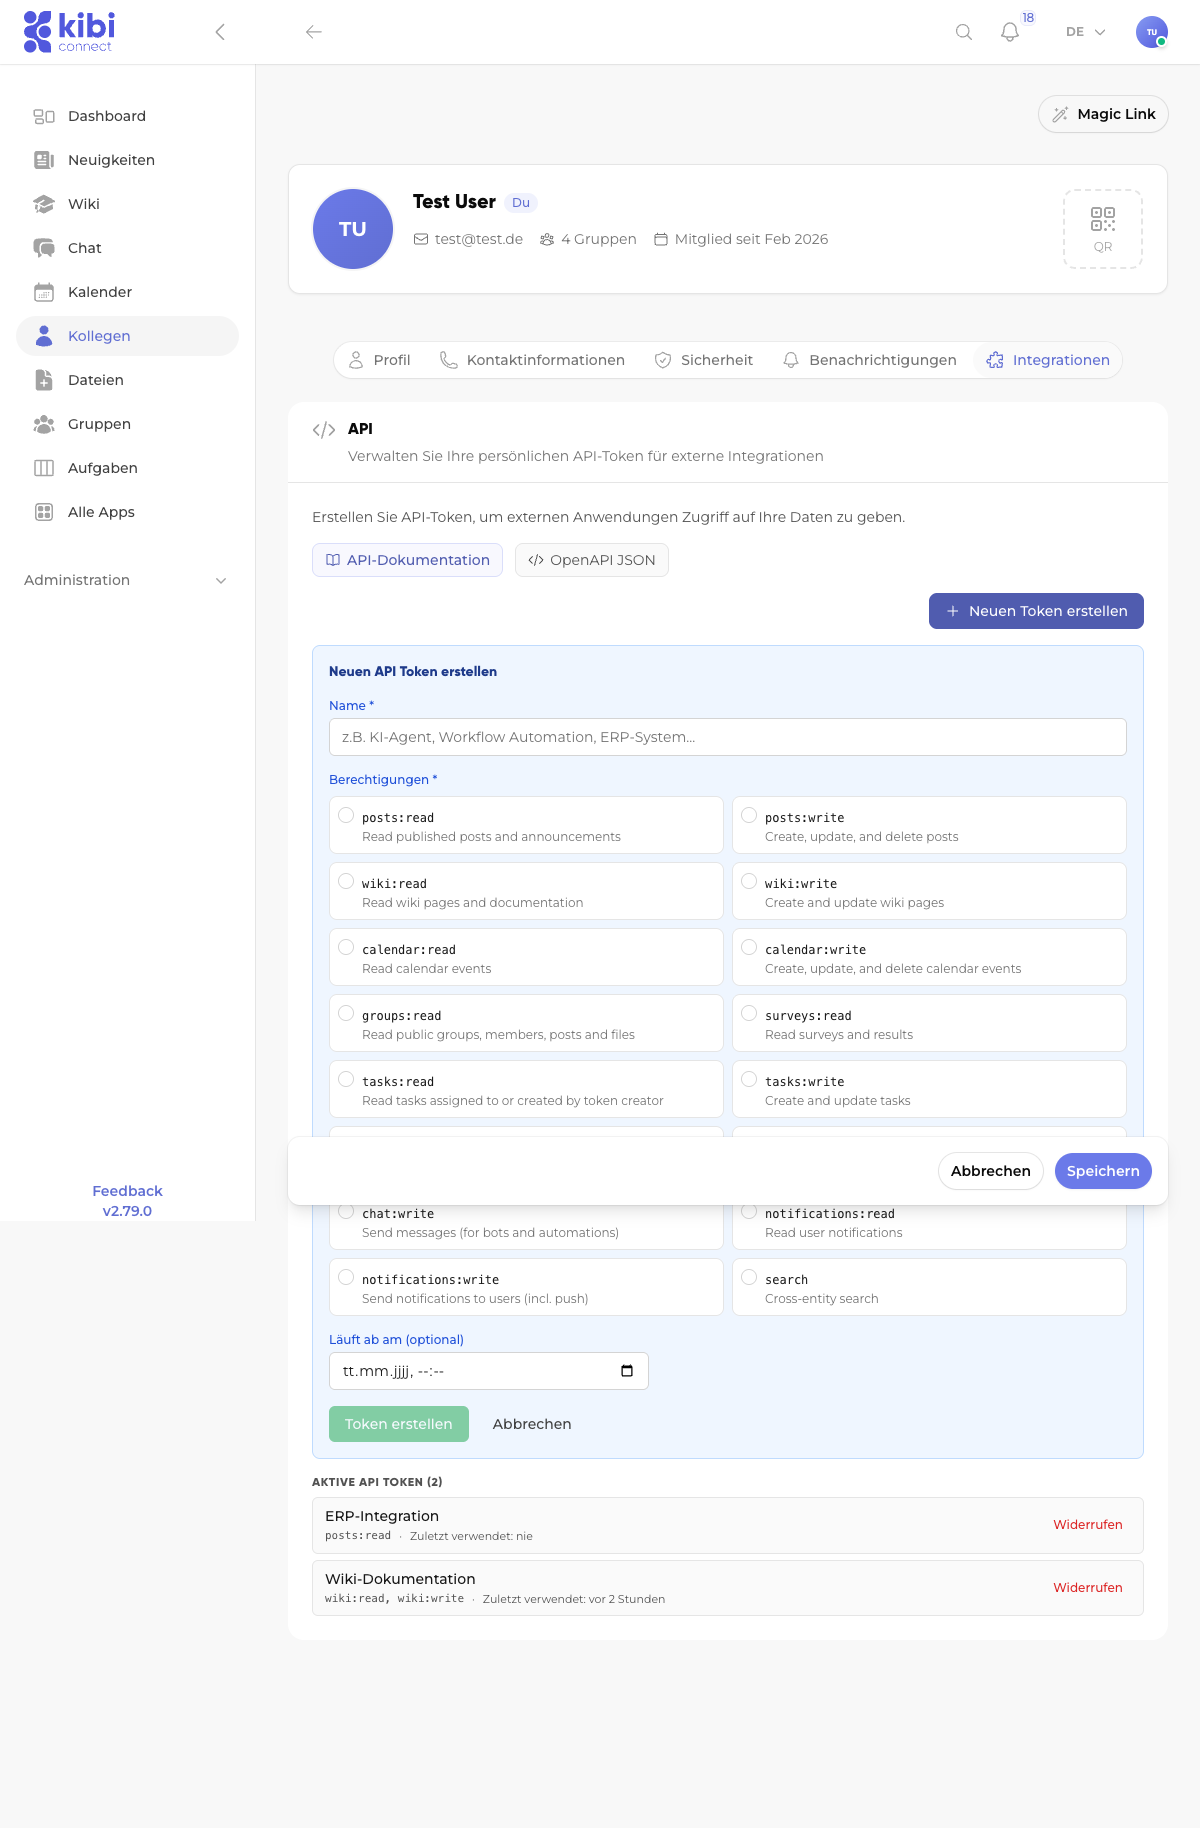
Elke gebruiker kan eigen API-tokens aanmaken via zijn gebruikersprofiel. Navigeer hiervoor naar:
Gebruikersprofiel → Integraties → Nieuwe token aanmaken
Bij het aanmaken van een token geef je op:
-
Naam
Een beschrijvende naam (bijv. "AI-agent", "ERP-integratie", "Workflow-automatisering").
-
Machtigingen (Scopes)
Kies alleen de machtigingen die de integratie daadwerkelijk nodig heeft (principe van minimale rechten).
-
Vervaldatum (optioneel)
Optioneel kan een vervaldatum worden ingesteld, waarna de token automatisch ongeldig wordt.
Token veilig bewaren#
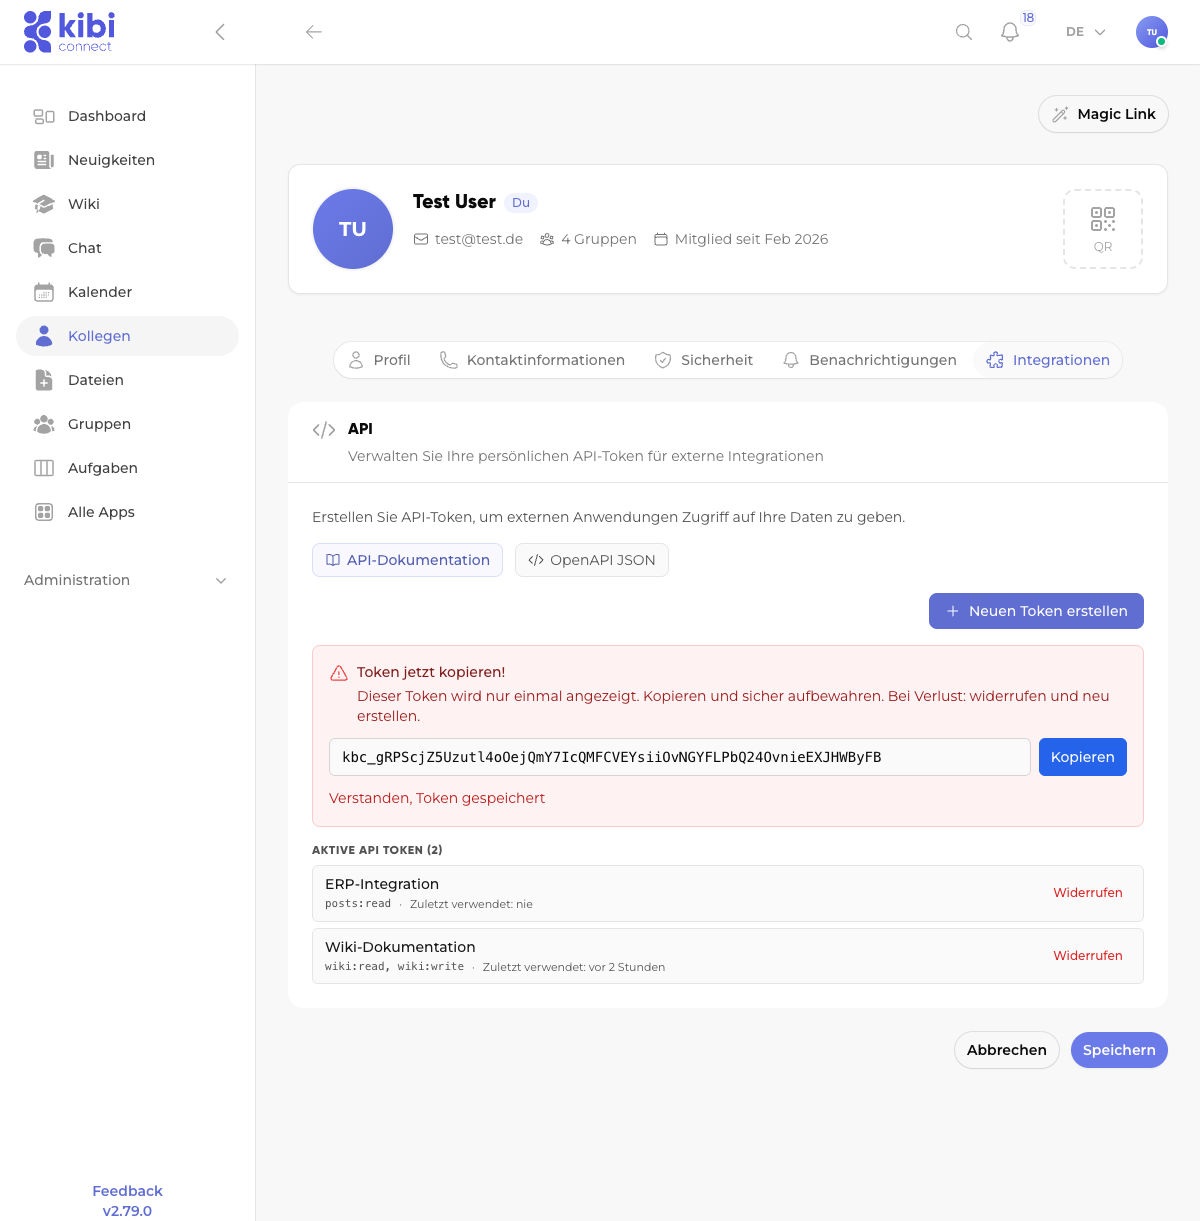
Na het aanmaken wordt de token-waarde maar één keer getoond. Kopieer deze direct en bewaar deze veilig (bijv. in een wachtwoordmanager). Bij verlies moet de token worden ingetrokken en een nieuwe worden aangemaakt.
Beschikbare machtigingen (Scopes)#
De volgende scopes bepalen de toegang van het API-token tot verschillende gebieden:
Scope |
Beschrijving |
|---|---|
|
Gepubliceerde berichten in het nieuws lezen |
|
Berichten aanmaken, bijwerken en verwijderen |
|
Wiki-pagina's en documentatie lezen |
|
Wiki-pagina's aanmaken en bijwerken |
|
Kalenderitems lezen |
|
Kalenderitems aanmaken, bijwerken en verwijderen |
|
Openbare groepen, leden, berichten en bestanden lezen |
|
Enquêtes en resultaten lezen |
|
Taken lezen (alleen eigen of toegewezen) |
|
Taken aanmaken en bijwerken |
|
Openbare gebruikersdirectory lezen (geen privégegevens) |
|
Gesprekken en berichten lezen |
|
Berichten verzenden (voor bots en automatisering) |
|
Gebruikersmeldingen lezen |
|
Meldingen naar gebruikers verzenden (inclusief push) |
|
Entiteitsoverstijgende zoekopdracht |
API-authenticatie#
Alle API-verzoeken moeten de token als Bearer-token in de Authorization-header meezenden:
curl -H "Authorization: Bearer kbc_UwTokenHier" \
     https://uw-bedrijf.kibi.de/api/v1/wiki
De basis-URL van de API is: https://uw-bedrijf.kibi.de/api/v1
Beschikbare eindpunten#
De volledige API-documentatie met alle eindpunten en parameters is direct beschikbaar in Kibi Connect onder:
Interactieve documentatie: Gebruikersprofiel → Integraties → API-documentatie
OpenAPI-specificatie (JSON): Gebruikersprofiel → Integraties → OpenAPI JSON
De belangrijkste eindpunten in het overzicht:
Gebied |
Eindpunt |
Beschrijving |
|---|---|---|
Wiki |
|
Wiki-pagina's weergeven |
Wiki |
|
Wiki-pagina aanmaken |
Nieuws |
|
Berichten weergeven |
Taken |
|
Taken weergeven |
Kalender |
|
Kalenderitems weergeven |
Chat |
|
Direct bericht verzenden |
Gebruikers |
|
Gebruikersdirectory weergeven |
Zoeken |
|
Entiteitsoverstijgende volledige tekstzoeken |
Automatisering met n8n#
Voor workflow-automatisering zonder eigen code is er de officiële n8n Community Node voor Kibi Connect. Op de pagina n8n-integratie: Kibi Connect automatiseren vind je uitleg over instelling, trigger-bedrijf en voorbeeld-workflows.
Token beheren#
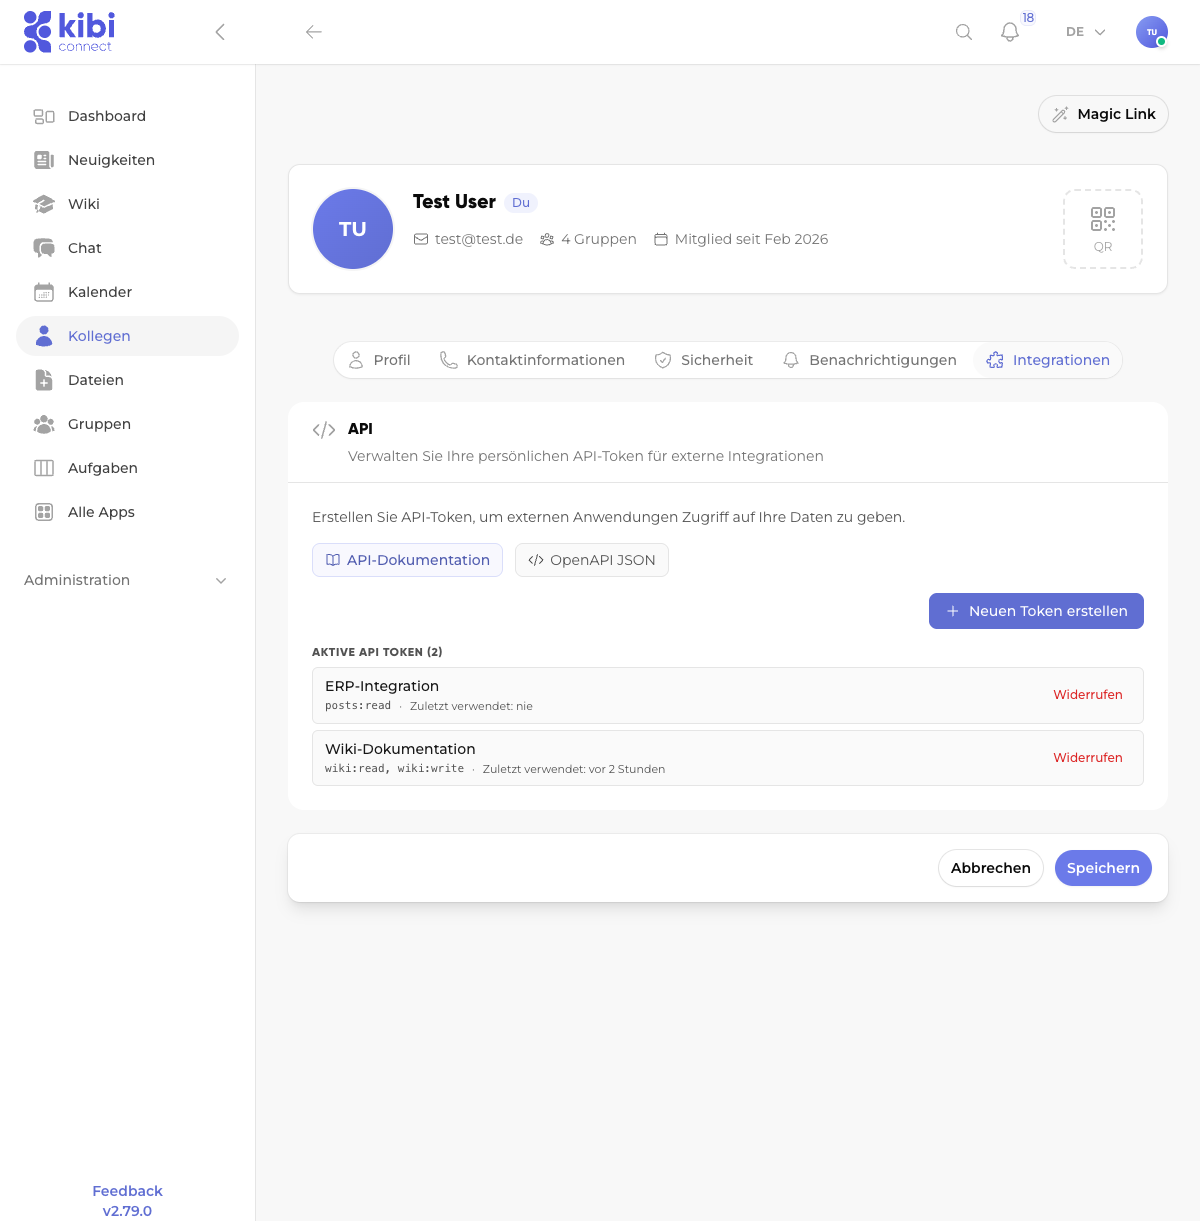
Alle aangemaakte tokens worden weergegeven in het overzicht onder Gebruikersprofiel → Integraties. Hier zie je:
De tokennaam
De toegewezen machtigingen
Wanneer de token voor het laatst is gebruikt
De mogelijkheid om een token in te trekken
Belangrijke opmerkingen#
Gegevenstoegang: API-tokens hebben alleen toegang tot de gegevens waartoe de desbetreffende gebruiker ook toegang heeft. De machtigingen van de gebruiker blijven van kracht.
Beveiliging: Deel API-tokens nooit openbaar. Sla tokens op in omgevingsvariabelen of een secret-manager, niet in de broncode.
Minimale rechten: Geef alleen de strikt noodzakelijke machtigingen. Een token voor een wiki-integratie heeft geen toegang tot de chat nodig.
Vervaldatum: Stel bij tijdelijke integraties een vervaldatum in om de beveiliging te verhogen.
Intrekking: Trek niet meer benodigde tokens onmiddellijk in via het token-overzicht.